Фактически это код от VNXe 3200, доступен в формате OVA и требует среду VMware.
http://www.emc.com/products-solutions/trial-software-download/vvnx.htm
Новости, обзоры и заметки о виртуальных машинах и платформах виртуализации.
EMC представила RecoverPoint for VMs специально для приложений, работающих в облаках на базе vSphere. RPVM управляется при помощи vCenter plug-in, разворачивается как виртуальный модуль (virtual appliance). Так же, как и старший брат, использует сплиттеры, но в этом случае не на уровне СХД или коммутации, а прямо в ядре ESXi. В силу чего работает с вообще любой СХД, вне зависимости от того SAN, NAS это или DAS. В том числе поддерживается и VMware VSAN.
RecoverPoint for VMs может работать в режимах локальной и удаленной репликации вместе с постоянной защитой данных с гранулярностью 1 ВМ. RecoverPoint for VMs использует журнал дисковых операций для отслеживания всех изменений с ВМ, и может откатить состояние ВМ на любую точку во времени как видеомагнитофон.
RecoverPoint for VMs рассчитан на инсталляцию инженерами заказчика через простой и понятный мастер. Сплиттер содержится в маленьком VIB файле и поддерживает vSpeher 5.1u1 и 5.5. Разумеется, VIB должен быть установлен на всех хостах, где может обитать защищаемая ВМ.
В больших средах RecoverPoint for VMs дает возможность автоматически защищать ВМ через использование политик. RecoverPoint for VMs так же интегрируется с базой данных vCenter для содания реплицированных ВМ на второй площадке. В том числе, если резервная площадка находится в облаке.
Оригинал: Nick Fritsch
Итоги и анонсы первого дня VMworld.
EVO: RAIL
Долгожданный и обросший слухами VMware Marvin - гиперконвергентный appliance (пока не могу найти адекватного перевода), построенный партнерами и использующий пакет ПО EVO:RAIL. Объявленные партнеры: Dell, EMC, Fujitsu, HP, inspur, net one, Super Micro.
Подробности о том, что внутри.
VMware vRealize
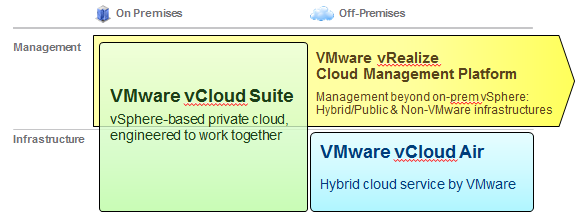
vRealize - новая платформа управления облаком, расширяющая возможности мониторинга и управлеия за пределы датацентра. Не только публичные облака, но также и не VMware инфраструктуры будут поддерживаться. VMware vCloud Suite предоставит инфраструктуру для частного облака, vCloud Air (ex-vCloud Hybrid Service) для публичного, а vRealize накроет общим зонтиком.
vCloud Suite 5.8
До 6ки не дотянули, она будет вместе с vSphere 6, которая сейчас только в бете. Но в 5.8 интересное добавление - усиление функционала по непрерывности бизнеса и восстановлению после катастроф путем планирования и самообслуживания.
Hadoop
Добавлены 2 расширения класса Big Data для создания приложений нового поколения.
NSX
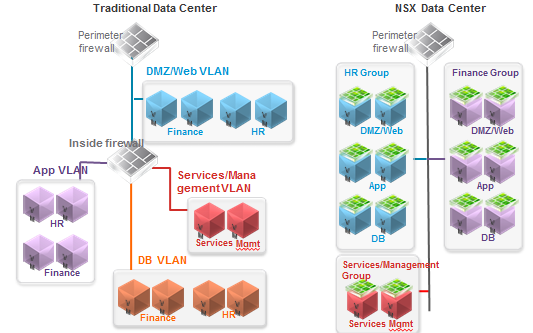
Улучшилась работа NSX с файрволлами и маршрутизацией для более легкого объединения сетей в гибридных облаках. Так же одним из фокусов развития является микросегментация для расширения действия файрволла с пограничного до распределенного - группирование ВМ по функционалу, а не месторасположению, без изменений физической сетевой инфраструктуры.
OpenStack
VMware вкладывает много усилий по интеграции с OpenStack. Вплоть до того, что был анонсирован собственный дистрибутив OpenStack :)
В данном случае это даже забавно, поскольку всеь проект OpenStack задумывался как уход от проприетарной VMware и в противовес ей.
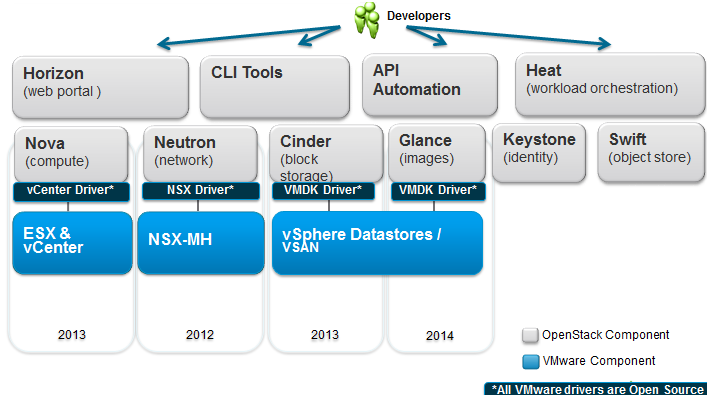
VMware Integrated OpenStack (VIO) - это готовый .OVA шаблон со всем, что нужно для развертывания и управления облаком OpenStack.
Общий итог
Отличная подборка материалов от парней из UP2V для тех, что владеет английским.
http://up2v.nl/2014/08/25/a-summary-of-vmworld-2014-annoucements/
A few days before VMworld started the following listed below was announced.
Оригинал: Julian Wood
As we move towards 100% virtualization the role of vAdministrator appears more and more important. vAdmin can rule all the infrastructure from one single console, unlike years before. One of Top3 US banks can be brought down completely by a single script, imagine that!
We start to see more and more cases when fired admin log in to ex-employers infrastructure via McDonalds WiFi and delete some critical data.
Let’s take CodeSpaces example - hackers wanted a lot of money, but didn’t get it. So they just deleted everything, including backups.
The only thing growing faster than IT security spending is the cost of security beaches. That’s the reality we see today.
Without any questions level of control will be increasing as well as pressing on privileged users and admins. But what really surprised me - 4 security pros on the stage have said nothing about organizational problems in this security nightmare with insiders.
Let’s think about it a little. Insider is the person inside the company - employee most of time. And we can divide them into 3 basic categories:
1) These people will do something bad and sell company’s secrets no matter what.
2) People who can do something bad or do nothing.
3) Angels. They will do nothing bad even if management will do something bad to them.
Type 1 insiders should be discovered ASAP, ideally even on interview - that’s why there are HR professionals involved and background checks performed.
Type 3 insiders are not a threat.
There are still type 2 people left, and that’s the type we ignore. Majority of any employees in any company. These people will do something bad as retaliation, they will not strike first. And guess what we’re doing to them?
- put under suspicion and constant control
- treat all their activity as they’re type 1 people
- completely ignore their personality, treating like replaceable and expendable working unit.
I can assure you - nothing is more stimulating like this kind of treatment for employer when you have an access to most critical services.
There is NO statistics on percentage of incidents caused by bad management treating employees like a trash. And we try to solve organizational problem technically, without any human interaction. Is this because we’re techno geeks lacking social skills or just because it’s more difficult and complex than to put web cams everywhere including restrooms?
At some point there can be ONLY trust. Imagine you’re on the operating table - how can you enforce security and be sure surgeon will do only permitted actions? There is no way, period. We’re giving very high rights to the surgeon, and we’re (society) also give very high responsibility.
Virtualization administrator with highest access is the very same surgeon operating on organization’s IT heart, sometimes while the heart still beats. So why we take a look on what admin is doing and not on how manager treats him / her?
So, after years of experience and thoughts I see 2 basic rules of information security when we talk about these type 2 guys and gals with full access.
1) Insider threat becomes VERY real when you treat your employees and colleagues as insiders and threat instead of people who help. When you see them as easily replaceable and expendable working units.
2) Employee’s loyalty to company starts with company’s loyalty to employee.
We should solve organizational and administrative problems first, otherwise technical solutions will be useless. Or even they will even lower overall security.
Inspired by SEC2296.
По мере движения к 100% виртуализации и автоматизации все увеличивается влияние администратора платформы виртуализации на всю инфраструктуру. Вплоть до того, всю работу одного из Top3 американских банков можно парализовать одним скриптом, запущенным с достаточными привилегиями.
Все чаще случаи, когда обиженный уволенный администратор заходит по вайфаю из МакДональдса и кладет всю инфраструктуру.
Нашумевшая история с CodeSpaces - преступники требовали денег, а не получив, удалили все данные и бэкапы.
При этом наблюдается ситуация, когда быстрее трат на информационную безопасность растут только финансовые потери от инцидентов.
В итоге безусловно будет усиливаться контроль и прессинг в сторону привилегированных пользователей и администраторов. Но что меня удивило - даже от самых профи, сидевших на сцене, я не слышал одного. Я не слышал даже подтверждения наличия чисто административной проблемы с инсайдерами.
Инсайдеров можно разделить на несколько типов:
1) Сделают гадость и продадут данные вне зависимости ни от чего
2) Могут сделать, а могут и не делать
3) Не будут делать гадость, даже если с ними обойдутся очень нехорошо.
Третий тип проблемой очевидно не является с точки зрения безопасности. С первым стоит проблема своевременного обнаружения и контроля, в том числе отделом кадров.
Остается второй тип, способный склониться как в одну, так и в другую стороны, причем по моему глубокому убеждению значительное количество, или даже просто подавляющее большинство.
В случае с преступлением полиция обычно рассматривает мотив преступления наряду с возможностью его совершения. И если возможность у нас по определению 100%, говорим ведь об администраторах с наивысшим уровнем доступа, то вот мотивом не интересуется никто. Вопрос стоит: как ограничить права, как не дать совершить нежелательные действия. Иными словами, проблема административная решается техническими методами.
В конечном итоге у меня сформулировалась пара тезисов по облачной безопасности:
1) Угроза от инсайдера всерьез начинается, когда сотрудников рассматривают как инсайдеров и угрозу, а не помощников. Когда их рассматривают в качестве легко заменяемых ресурсов, а не людей.
2) Лояльность сотрудника к компании начинается с лояльности компании к сотруднику.
Выступающие не смогли ответить на вопрос: какой процент инцидентов с инсайдерами был вызван плохим отношением менеджмента к “инсайдерам”? Подразделения по ИБ НЕ занимаются этим вопросом.
Если не решены административные и организационные проблемы, то технические средства не только не будут работать, но зачастую будут только ухудшать безопасность.
По мотивам сессии SEC2296.